Bilgi Güvenliği & ISMS
Kurumun büyüklüğüne ve çalışma biçimine uyan bir yönetim sisteminin kurulması, geliştirilmesi ve işler hâle getirilmesi.
Bağımsız siber güvenlik danışmanlığı
Risklerini anlamak, etkili güvenlik yapıları kurmak ve ISO 27001, NIS2 ile müşteri veya uyum denetimlerine hazırlanmak isteyen kurumlar için bilgi güvenliği danışmanlığı — gereksiz karmaşıklık olmadan.
Bağlayıcı değil · 30 dk tanışma · Satış sunumu yok
Danışmanlık alanları
Uygulamada birbirini tamamlayan altı odak alanı. Güncel ana odak: ISO 27001 ve günlük işleyişte gerçekten çalışan bir ISMS kurulumu.
Kurumun büyüklüğüne ve çalışma biçimine uyan bir yönetim sisteminin kurulması, geliştirilmesi ve işler hâle getirilmesi.
Boşluk analizi, olgunluk değerlendirmesi, dokümantasyon yapısı ve dış denetime kadar destek.
Risklerin yapılandırılmış biçimde değerlendirilmesi, sözleşmesel ve düzenleyici gerekliliklerin yorumlanması ve boşlukların önceliklendirilmesi.
Güvenliğin sürdürülebilir şekilde yönetilmesini sağlayan sorumluluklar, süreçler ve karar mekanizmaları.
Tam zamanlı güvenlik fonksiyonu olmayan kurumlar için geçici veya sürekli uzmanlık.
Operasyon, izleme ve değerlendirmelerden gelen mevcut verilerle önlemlerin doğru yere yönlendirilmesi.
Danışmanlık yaklaşımı
Odak, kurumunuz için gerçekten önemli olan risklerde kalır.
Önlemler kâğıt üzerinde değil, gerçek operasyonda çalışmalıdır.
Teknik güvenlik konuları, yönetimin karar verebileceği bir dile çevrilir.
Net sorumluluklar, kanıtlar ve izlenebilir kararlar.
Yaklaşımım
Risk değerlendirmesinden yönetişime ve uygulamaya rehberlikten doğrulamaya ve sürekli iyileştirmeye kadar – güvenliği kurumunuzun riskleri, gereksinimleri ve imkânlarıyla uyumlu hale getiren pragmatik bir yaklaşım.
Riskler & gereksinimler
Yönetişim & ISMS
Uygulamada güvenlik
Güvence & uyum
Güvenlik & ISMS
Sürekli iyileştirme
CyberSteer’in arkasındaki danışman
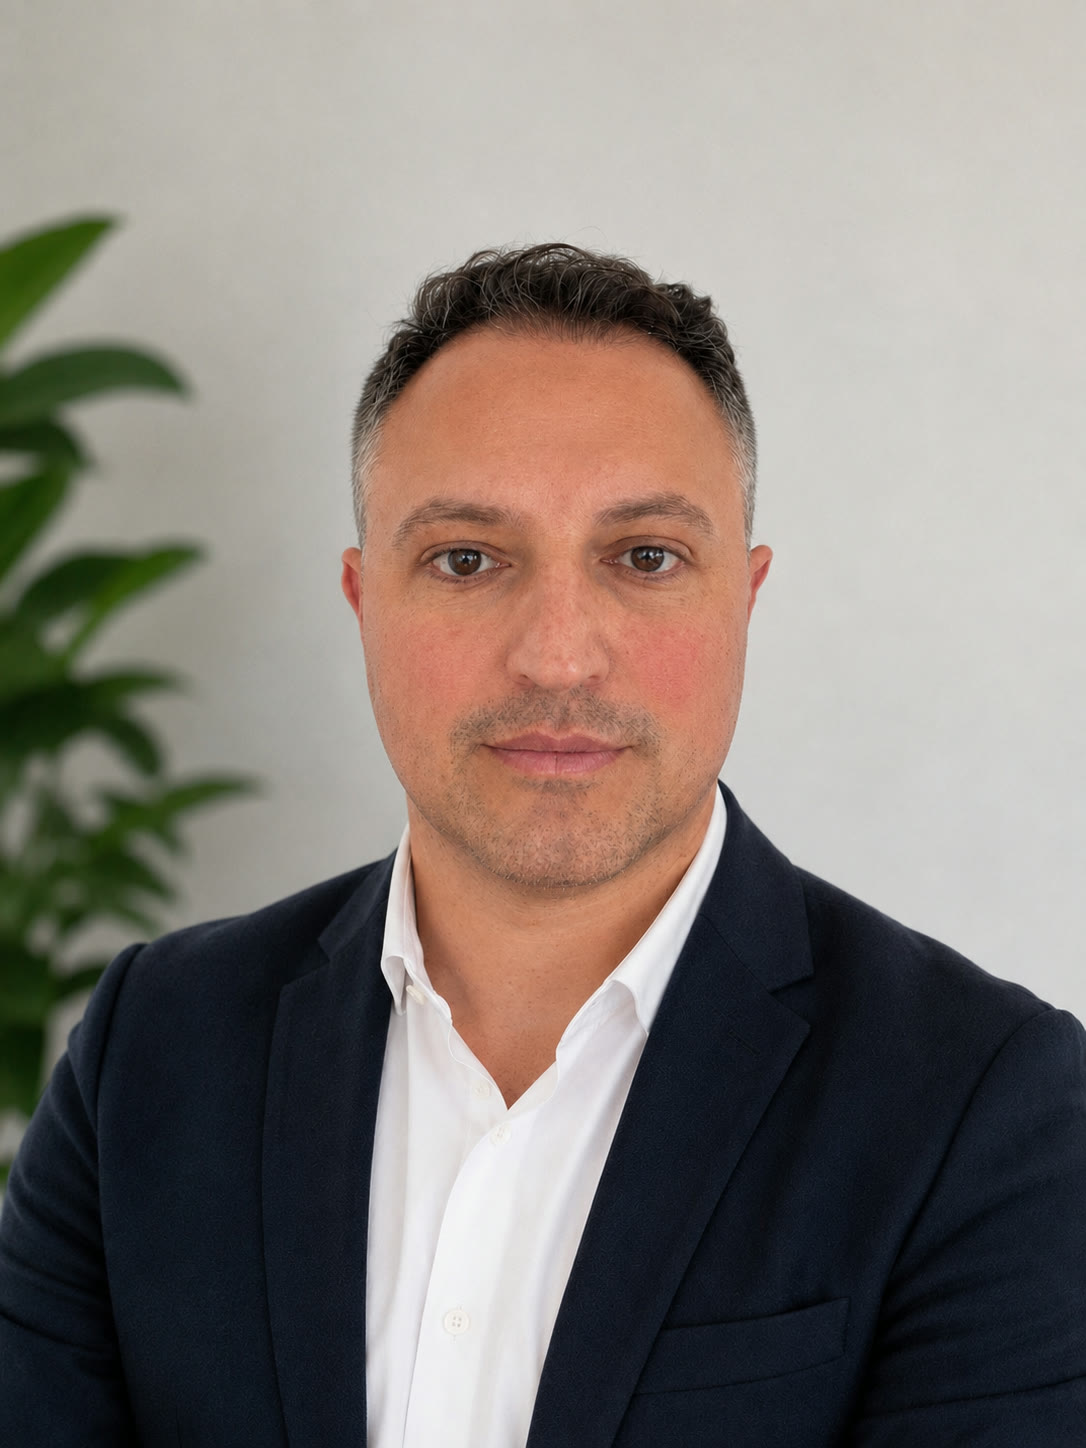
Cyber Security Advisor
Bağımsız bir bilgi güvenliği danışmanı olarak doğrudan benimle çalışırsınız.
Geçmişim teknik siber güvenlik, güvenlik operasyonları ve güvenlik yönetimini bir araya getiriyor: ağ ve güvenlik mühendisliğinden SOC liderliğine, oradan kurumsal düzeyde siber güvenlik sorumluluğuna — uluslararası ve düzenlemeye tabi ortamlar dâhil.
Insights
ISO 27001, ISMS, cyber risk, güvenlik yönetişimi ve güvenlik operasyonları üzerine yazılar.
Henüz yayımlanmış bir yazı bulunmuyor. İlk yazılar kısa süre içinde eklenecek.
İlk görüşme; mevcut durumu değerlendirmeye, öncelikleri netleştirmeye ve makul sonraki adımları belirlemeye yardımcı olur.