Über mich
Salih Köse
Cyber Security Advisor
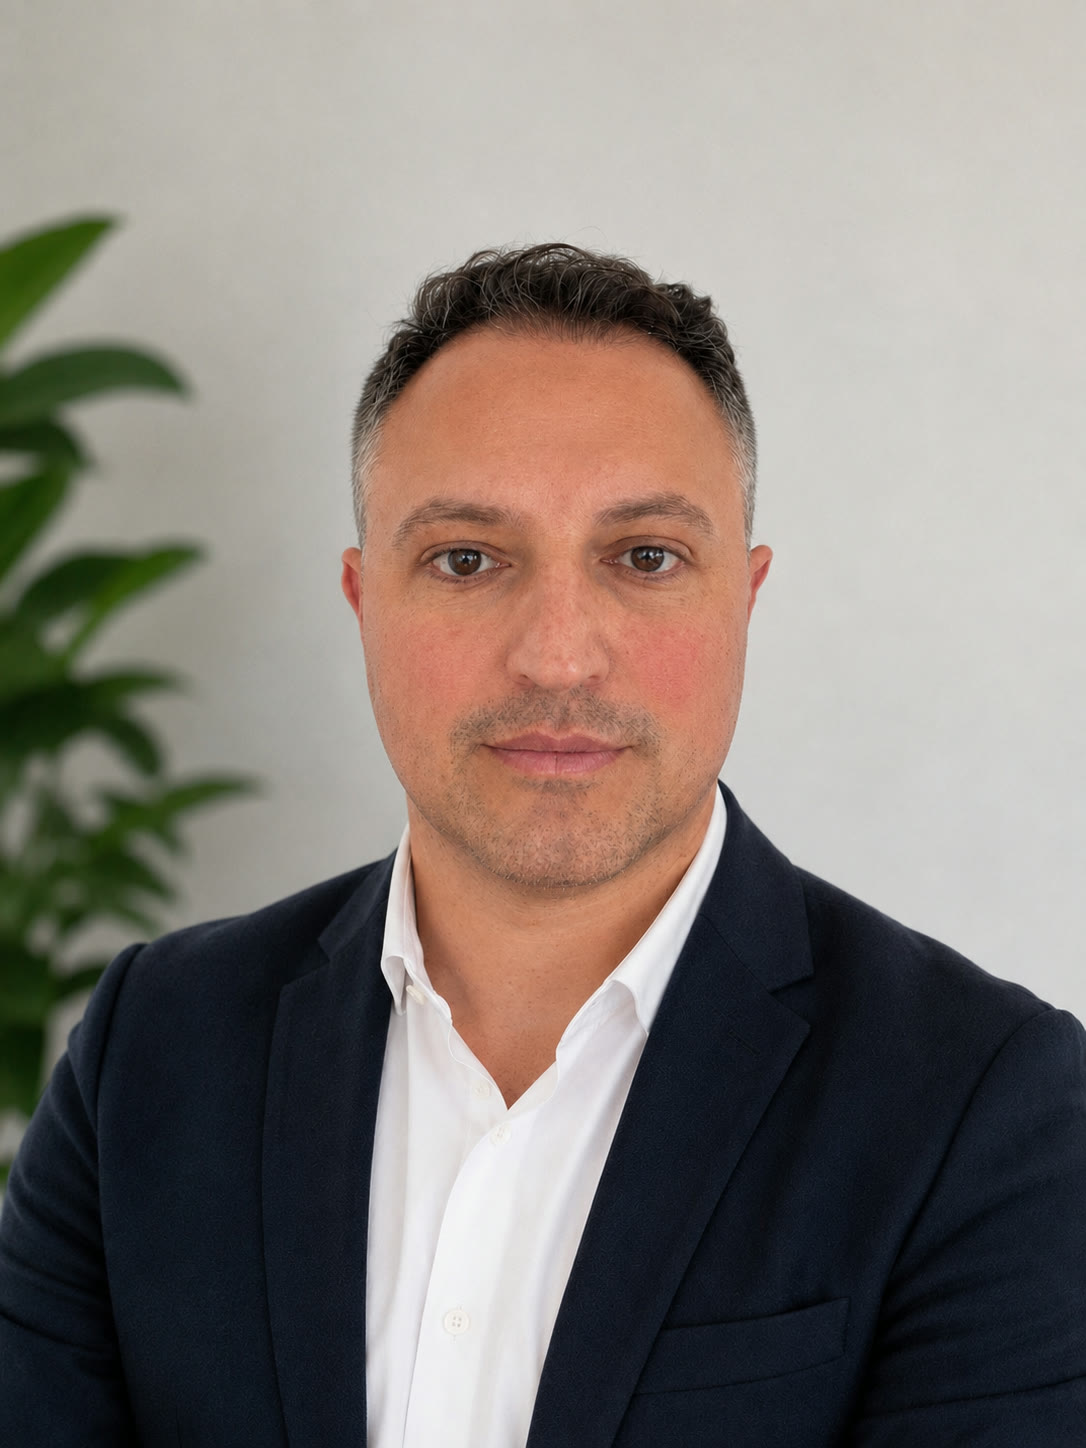
Sie arbeiten bei CyberSteer direkt mit mir. Mein beruflicher Hintergrund verbindet praktische technische Cyber Security mit Security Operations, Informationssicherheitsmanagement, Cyber Risk und Security Governance.
Im Lauf meiner Laufbahn habe ich technische, operative und leitende Verantwortung übernommen – von Netzwerk- und Security-Engineering über den SOC-Betrieb bis zur Leitung einer Cyber-Security-Funktion.
- CISM
- Certified Information Security Manager
- CCSK
- Certificate of Cloud Security Knowledge
Von der Technik ins Sicherheitsmanagement
Network & Security Engineer
Praktische Arbeit mit Netzwerken, Sicherheitstechnologien und Infrastruktur – den technischen Grundlagen der Cyber Security.
SOC Lead
Security Operations, Monitoring, Detection, Incident Handling sowie der Aufbau und die Steuerung von SOC-Prozessen.
Head of Cyber Security
Cyber-Security-Strategie, Security Governance, Cyber Risk Management und die Kommunikation mit dem Management.
Technische und Management-Perspektive
Wirksame Cyber Security entsteht dort, wo beide Perspektiven zusammenkommen: das Verständnis für Infrastruktur, Sicherheitstechnologien und operative Realität – und das Verständnis für Risiko, Verantwortlichkeiten, Priorisierung, Ressourcen und Managemententscheidungen. Empfehlungen bleiben so technisch fundiert und gleichzeitig realistisch umsetzbar.
Erfahrungsfelder
- Cyber Security Strategie
- Informationssicherheit
- ISMS
- ISO 27001
- Cyber Risk Management
- Security Governance
- SOC & Security Operations
- Security Monitoring & Detection
- Cloud Security
- Netzwerk- & Infrastruktursicherheit
- Audit & Compliance Readiness
- Security Management
CyberSteer als Beratungskonzept
CyberSteer steht für meinen Beratungsansatz: Informationssicherheit pragmatisch, risikobasiert und mit Blick auf die tatsächlichen Anforderungen eines Unternehmens zu gestalten.
Informationssicherheit sollte weder rein technisch noch ausschließlich aus Compliance-Sicht betrachtet werden. Wirksam wird sie im Zusammenspiel von Risiko, Verfügbarkeit, regulatorischen und vertraglichen Anforderungen, Kosten, technischen Möglichkeiten und geschäftlichen Zielen.
Akademischer Hintergrund
- Bachelor in Elektro- und Elektroniktechnik
- Master mit Bezug zu Informationssystemen
Wie ich arbeite
- Pragmatisch
- Empfehlungen müssen im vorhandenen Umfeld umsetzbar sein.
- Risikobasiert
- Priorisierung nach Risiko statt nach Checkliste.
- Technisch fundiert
- Governance-Empfehlungen bleiben an der technischen Realität orientiert.
- Klar
- Risiken und Optionen sind für Technik und Management verständlich.
- Unabhängig
- Empfehlungen orientieren sich an Ihren Anforderungen, nicht an Produkten.
Wo steht Ihre Informationssicherheit heute?
Ein erstes Gespräch hilft, die aktuelle Situation einzuordnen, Prioritäten zu klären und sinnvolle nächste Schritte zu benennen.